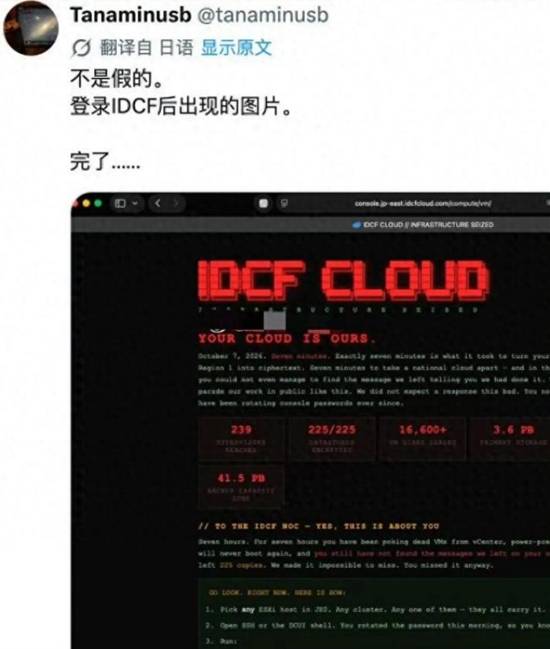
大量虚拟机被加密且部分客户无备份,受影响企业和地方政府客户面临数据永久丢失风险。
要点速览
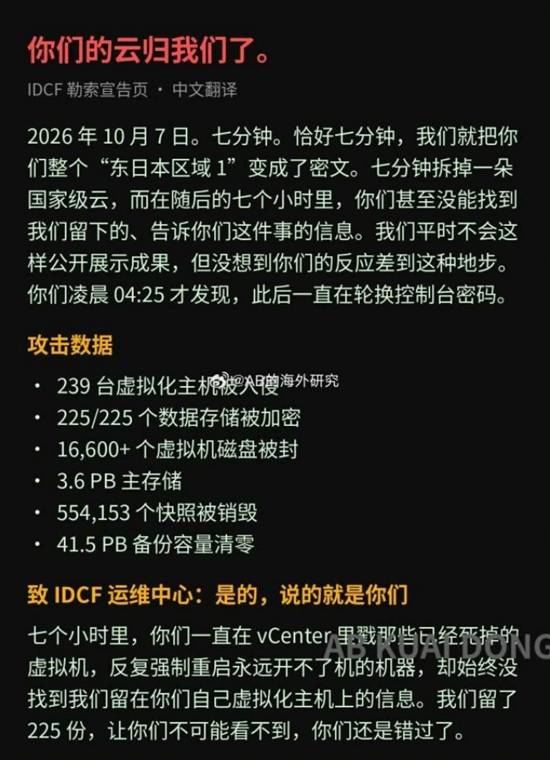
- 黑客宣称用7分钟入侵IDCF云平台并加密大量虚拟机数据
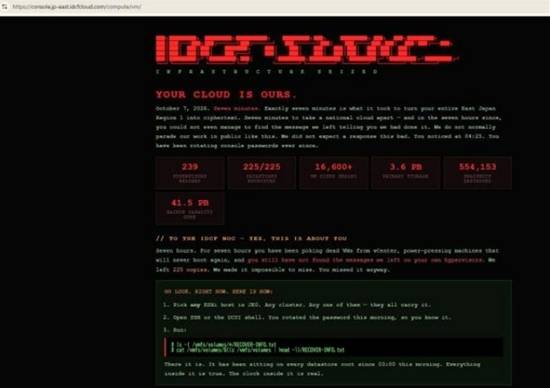
- 黑客在服务器各目录放置225份勒索信,7小时内未被运维发现
- 运维发现异常后反复修改密码、重启虚拟机,未排查入侵痕迹
- 黑客最终黑掉官网挂出勒索信,运维方才确认遭勒索攻击
- 攻击波及495家企业与地方政府客户,部分客户无备份面临数据永久丢失
事件时间线
| 时间 | 发生了什么 |
|---|---|
| — | 黑客入侵IDCF云平台,加密大量虚拟机数据并放置225份勒索信 |
| — | 7小时内运维团队未发现勒索信,反复修改密码、重启故障虚拟机 |
| — | 黑客黑掉官网将勒索信挂上首页,运维方确认遭遇勒索攻击 |
| — | 黑客在泄密网站吐槽运维只重启机器,沟通无门 |
三个关键问题
哪些客户受到影响?
原文称攻击波及495家企业与地方政府客户,大量虚拟机被加密。
客户数据能恢复吗?
原文称很多客户没有备份,数据面临永久丢失风险。
运维为什么没发现勒索信?
原文称运维发现系统异常后未排查入侵和病毒痕迹,只反复改密码、重启虚拟机。
评论 (0)
登录后参与评论
登录暂无评论,快来发表第一条评论吧!