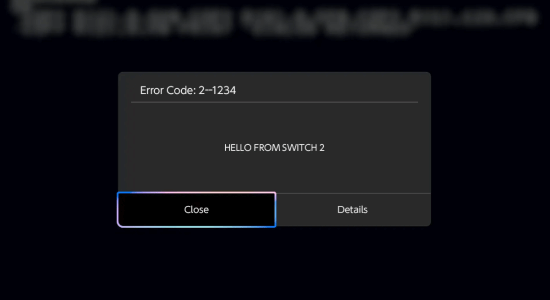
在23.0.1固件下出现不依赖硬件改机的软件越狱路径,可实现自制程序、MOD与存档备份,但每次重启后需重新执行。
要点速览
- ns2jb漏洞已对外公布,面向Switch 2的23.0.1版本固件。
- 该方案为纯软件、需连线的越狱,无需焊接改机芯片。
- 开发者利用SmileBASIC 4整型溢出漏洞获取文件系统模块权限,实现任意原生代码执行。
- 团队已演示对《马里奥卡丁车世界》的MOD修改,项目代码上传至Gitlab。
- 该越狱为有线tethered方式,重启主机后需重新执行漏洞。
事件时间线
| 时间 | 发生了什么 |
|---|---|
| 近日 | ns2jb漏洞对外公布,面向Switch 2 23.0.1固件。 |
| — | 开发者利用SmileBASIC 4整型溢出漏洞逐步获取文件系统模块权限。 |
| — | 团队演示对《马里奥卡丁车世界》的MOD修改,项目代码上传至Gitlab。 |
三个关键问题
这个漏洞影响哪些固件版本?
面向Switch 2当前最新的23.0.1版本固件。
需要拆机焊接芯片吗?
不需要,该方案为纯软件、需连线的越狱方式。
重启后还能保持越狱状态吗?
不能,属于有线tethered越狱,重启主机后需重新执行漏洞。
评论 (0)
登录后参与评论
登录暂无评论,快来发表第一条评论吧!